Wenn Sie eine E-Mail mit dem Betreff „Your WordPress email test report is ready“ mit niedrigem Score erhalten haben, oder Kunden berichten, dass WordPress-E-Mails im Spam landen oder gar nicht ankommen, zeigt diese Anleitung Schritt für Schritt, wie Sie den Bericht lesen und SPF, DKIM und DMARC mit Cloudflare oder einem SMTP-Plugin beheben — inklusive eines fertigen Prompts, der jede KI in einen persönlichen Assistenten für genau Ihr Setup verwandelt.
Kurzantwort: Steht in Ihrem E-Mail-Bericht bei SPF, DKIM oder DMARC „Einrichtung nötig“ oder „Benötigt Aufmerksamkeit“, ist das der Hauptgrund, warum Ihre WordPress-E-Mails nicht ankommen. Die Lösung hat zwei Teile: 1) Verbinden Sie ein SMTP-Plugin (WP Mail SMTP oder FluentSMTP) mit einem vertrauenswürdigen Versanddienst wie Brevo, SendGrid, Amazon SES oder Google Workspace, damit DKIM automatisch aktiviert wird; 2) tragen Sie die drei DNS-Einträge, die dieser Dienst Ihnen gibt (SPF, DKIM, DMARC), im DNS-Tab Ihres Cloudflare-Panels ein.
1. Was bedeutet der E-Mail-Score eigentlich?
Wenn das Plugin Email Tester Service (Teil von Easy Form Builder) eine Test-E-Mail von Ihrer Website sendet und das Ergebnis analysiert, erhalten Sie eine E-Mail mit dem Betreff „Your WordPress email test report is ready“. Hier ein echtes Beispiel dieses Berichts für eine Website mit Problemen:
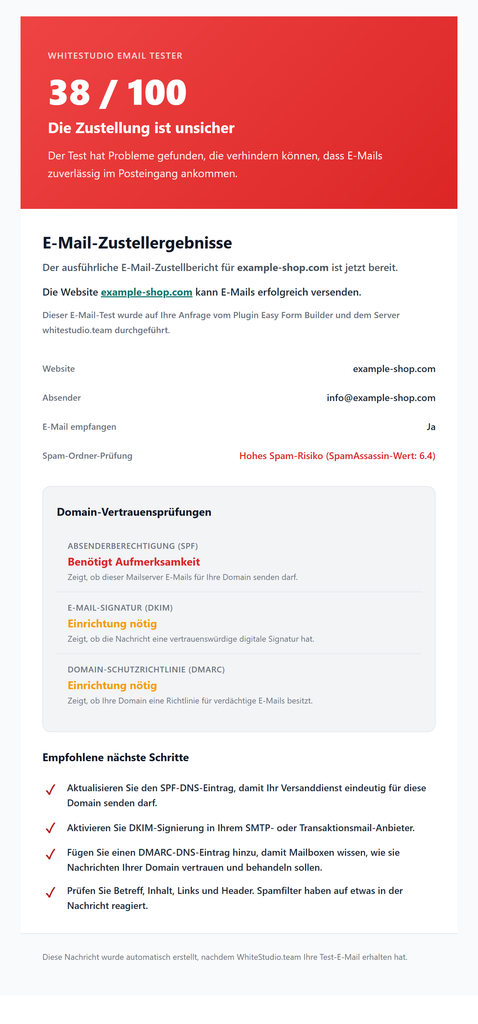
Oben in der E-Mail sehen Sie eine Zahl zwischen 0 und 100. Sie berechnet sich aus mehreren Faktoren: ob die E-Mail überhaupt ankam, ob Betreff und Inhalt übereinstimmten, wie lange die Zustellung dauerte, dem Spam-Risiko laut SpamAssassin, und – für diesen Artikel am wichtigsten – dem Status der drei Domain-Vertrauensprüfungen SPF, DKIM und DMARC. Eine fehlgeschlagene SPF-Prüfung kostet bis zu 20 Punkte, fehlendes DKIM bis zu 15 Punkte und fehlendes DMARC bis zu 10 Punkte.
| Score-Bereich | Bedeutung |
|---|---|
| 90–100 | Excellent (ausgezeichnet) |
| 75–89 | Good (gut) |
| 60–74 | Needs Improvement (verbesserungswürdig) |
| 40–59 | Poor (schwach) |
| 0–39 | Failed (gescheitert) |
Im Abschnitt „Domain trust checks“ derselben E-Mail zeigt jede der drei Zeilen SPF, DKIM und DMARC einen von drei Zuständen:
| Angezeigter Status | Bedeutung |
|---|---|
| Looks good | Korrekt eingerichtet, nichts zu tun |
| Needs setup | Dieser Eintrag existiert im DNS überhaupt nicht |
| Needs attention | Der Eintrag existiert, schlägt aber fehl oder ist falsch konfiguriert |
2. Was genau machen SPF, DKIM und DMARC?
Alle drei sind TXT-Einträge in den DNS-Einstellungen Ihrer Domain. Keiner davon wird in WordPress selbst installiert — stattdessen sagen sie dem empfangenden Mailserver (Gmail, Yahoo, Microsoft usw.), ob er Nachrichten von Ihrer Domain vertrauen oder als Spam einstufen soll.
- SPF (Sender Policy Framework): eine Liste von Servern, die im Namen Ihrer Domain E-Mails versenden dürfen. Steht Ihr WordPress-Server oder SMTP-Dienst nicht auf dieser Liste, geht der Empfänger von einer gefälschten Nachricht aus.
- DKIM (DomainKeys Identified Mail): fügt jeder ausgehenden E-Mail eine verschlüsselte digitale Signatur hinzu, die beweist, dass die Nachricht wirklich von Ihrer Domain stammt und unterwegs nicht verändert wurde.
- DMARC (Domain-based Message Authentication): teilt dem Empfänger mit, was zu tun ist, wenn eine Nachricht SPF oder DKIM nicht besteht (annehmen, in Quarantäne stellen oder ablehnen), und wohin Berichte darüber gesendet werden sollen.
Ohne diese Einträge landen viele Kontaktformular-E-Mails, WooCommerce-Belege oder WordPress-Passwort-Reset-Mails direkt im Spam oder werden gar nicht zugestellt — selbst wenn WordPress meldet, die E-Mail sei „gesendet“ worden.
3. Lösung über Cloudflare DNS
Zeigen die Nameserver Ihrer Domain auf Cloudflare, fügen Sie SPF-, DKIM- und DMARC-Einträge direkt in diesem Panel hinzu. Wichtig: Cloudflare versendet selbst keine E-Mails und erzeugt kein DKIM — Cloudflare ist nur der Ort, an dem diese Einträge gespeichert werden. Die genauen Werte liefert Ihr Versanddienst (SMTP-Plugin oder Transaktions-Mail-Anbieter).
- Melden Sie sich im Cloudflare Dashboard an, wählen Sie Ihre Domain und gehen Sie zu DNS → Records.
- Für SPF: Falls bereits ein TXT-Eintrag mit v=spf1… existiert, bearbeiten Sie diesen statt einen neuen anzulegen — erstellen Sie niemals zwei getrennte SPF-Einträge; alle Dienste müssen in einer Zeile zusammengeführt werden.
- Für DKIM: Kopieren Sie den Wert aus dem Panel Ihres Versanddienstes (z. B. Brevo oder SendGrid). Meist gibt es einen bestimmten Namen (wie s1._domainkey) und einen langen Inhalt mit v=DKIM1; k=rsa; p=…
- Für DMARC: Erstellen Sie einen neuen TXT-Eintrag namens _dmarc. Beginnen Sie sicherheitshalber mit einer reinen Berichtsrichtlinie, damit gute E-Mails nicht abgelehnt werden, und verschärfen Sie diese nach einigen Wochen.
- Klicken Sie auf Speichern. Der Proxy-Status dieser Einträge muss grau sein (nur DNS), niemals orange.
- Änderungen verbreiten sich meist innerhalb von 5–30 Minuten (gelegentlich bis zu 24 Stunden). Prüfen Sie mit den kostenlosen Tools MXToolbox.com/SuperTool.aspx oder dmarcian.com.
| Typ | Name | Inhalt (Beispiel) |
|---|---|---|
| TXT | @ | v=spf1 include:_spf.google.com include:sendgrid.net ~all |
| TXT / CNAME | s1._domainkey | v=DKIM1; k=rsa; p=MIGfMA0GCSq… |
| TXT | _dmarc | v=DMARC1; p=none; rua=mailto:[email protected] |
Hinweis für Shared Hosting: Verwalten Sie das DNS Ihrer Domain über das Hosting-Panel statt über Cloudflare, fügen Sie dieselben drei Einträge im dortigen DNS Zone Editor hinzu — die Logik ist identisch, nur die Menübezeichnungen unterscheiden sich.
4. Lösung über ein SMTP-Plugin
Die Standard-Mailfunktion von WordPress (wp_mail) versendet meist über das PHP-Mail des Hosters, das weder DKIM besitzt noch oft korrekt für SPF konfiguriert ist. Der einfachste und zuverlässigste Weg ist der Ersatz durch ein SMTP-Plugin in Verbindung mit einem professionellen Versanddienst.
- Installieren und aktivieren Sie WP Mail SMTP, FluentSMTP oder Easy WP SMTP (alle drei sind kostenlos und zuverlässig).
- Wählen Sie in den Plugin-Einstellungen einen Versanddienst: Brevo (Sendinblue) oder Gmail/Google Workspace eignen sich kostenlos zum Einstieg; SendGrid, Mailgun oder Amazon SES passen besser bei hohem Volumen.
- Folgen Sie dem Einrichtungsassistenten des Plugins, um das Konto dieses Dienstes mit Ihrer Domain zu verbinden. Dabei erzeugt der Dienst einen oder mehrere DKIM-Einträge (manchmal auch SPF) und zeigt genau, wo diese im DNS einzutragen sind.
- Tragen Sie dieselben Werte wie im vorherigen Abschnitt in Cloudflare (oder beim Hoster) ein; die meisten dieser Plugins haben sogar einen „Verify DNS“-Button, der den Status nach dem Eintragen selbst prüft.
- Senden Sie eine Test-E-Mail direkt aus dem SMTP-Plugin, um die Verbindung zu bestätigen, und führen Sie dann den Email-Tester-Service-Bericht erneut aus.
5. Die richtige Kombination: SMTP + Cloudflare zusammen
Diese beiden Methoden konkurrieren nicht, sie ergänzen sich. Das SMTP-Plugin repariert den eigentlichen Versandweg und aktiviert DKIM direkt auf der Nachricht; Cloudflare (oder jeder andere DNS-Host) ist der Ort, an dem SPF, DKIM und DMARC veröffentlicht werden, damit der Empfänger sie lesen kann. Die richtige Reihenfolge: zuerst das SMTP-Plugin mit einem vertrauenswürdigen Dienst verbinden, dann dessen SPF- und DKIM-Werte in Cloudflare eintragen, einen DMARC-Eintrag mit p=none hinzufügen und abschließend einen neuen Bericht abrufen.
6. Ergebnis prüfen und einen hohen Score erreichen
Warten Sie nach den obigen Änderungen mindestens 15–30 Minuten, bis sich das DNS verbreitet hat, und führen Sie dann einen neuen E-Mail-Test durch. Lief alles korrekt, sollte der neue Bericht etwa so aussehen:
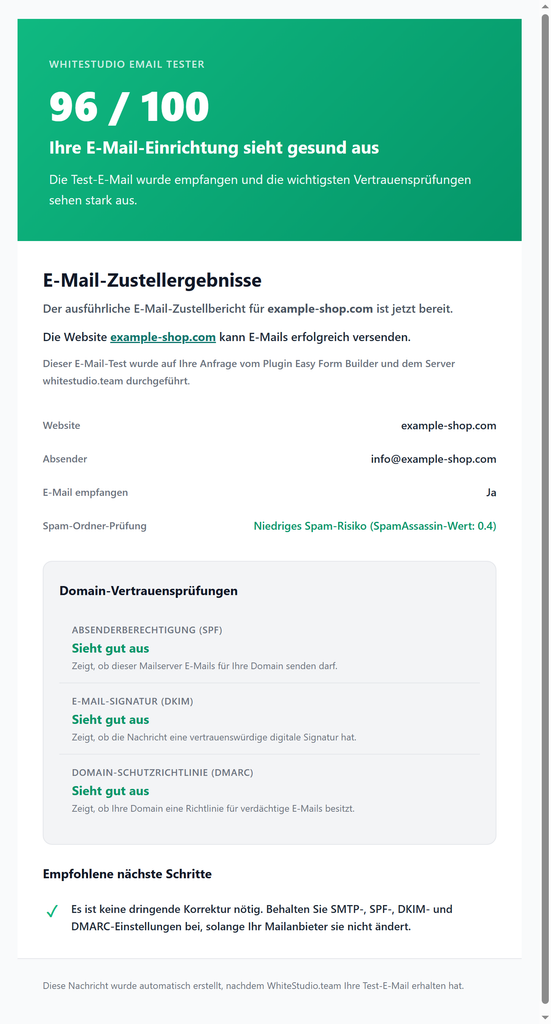
Sehen Sie nach 24 Stunden immer noch Rot oder Orange, sind die wahrscheinlichsten Ursachen: ein doppelter SPF-Eintrag (zwei getrennte v=spf1-Zeilen statt einer zusammengeführten), ein versehentlich proxied geschalteter TXT-Eintrag, oder das SMTP-Plugin steht noch auf der PHP-Mail-Standardeinstellung, weil die Verbindung nicht abgeschlossen wurde.
7. Ein fertiger Prompt für ChatGPT, Gemini oder jede andere KI
Ersetzen Sie die Felder im ersten Abschnitt unten mit den Angaben aus Ihrer eigenen Bericht-E-Mail (den Abschnitten „Site“, „Sender“ und „Domain trust checks“) und fügen Sie den gesamten Text dann in ChatGPT, Gemini oder Claude ein.
[1. Ersetzen Sie diesen Abschnitt mit Ihren eigenen Angaben]
Domain der Website: example.com
Absender-E-Mail-Adresse: [email protected]
Score des Berichts: 38/100
SPF-Status: Needs attention
DKIM-Status: Needs setup
DMARC-Status: Needs setup
Spam-Ordner-Prüfung: Hohes Spam-Risiko, SpamAssassin 6.4
Hosting-Anbieter: z. B. cPanel Shared Hosting / Cloudways / Hetzner
Liegt das DNS der Domain bei Cloudflare?: Ja / Nein
Ist ein SMTP-Plugin installiert? Welches Plugin und welcher Versanddienst?: z. B. keines / WP Mail SMTP mit Standard-PHP-Mail
Vollständiger Text des Abschnitts "Recommended next steps" aus der E-Mail, falls vorhanden: [hier einfügen]

[2. Diesen Abschnitt nicht verändern]
Du bist ein erfahrener Spezialist für E-Mail-Zustellbarkeit und WordPress-DNS. Erkläre mir basierend auf den obigen Angaben genau und Schritt für Schritt:
1) Was die Ursache für meinen niedrigen Score und das Fehlschlagen von SPF/DKIM/DMARC in meinem aktuellen Setup ist; erkläre jeden Punkt einzeln und verständlich.
2) Welches WordPress-SMTP-Plugin und welcher Versanddienst (Brevo, SendGrid, Mailgun, Amazon SES oder Google Workspace) am besten zu meinem Hosting und E-Mail-Volumen passt, und warum.
3) Welche DNS-Einträge (Typ, Name, Inhalt) genau hinzugefügt oder korrigiert werden müssen, damit alle drei grün werden; falls meine Angaben für den genauen DKIM-Wert nicht ausreichen, sag mir, wo ich ihn im Panel dieses Anbieters finde.
4) Falls mein DNS bei Cloudflare liegt, erkläre mir die genauen Schritte im Cloudflare-Panel (DNS → Records); falls es bei einem anderen Hoster liegt, erkläre den Unterschied.
5) Gib mir eine abschließende Checkliste, um den Erfolg der Änderungen nach 24 Stunden zu bestätigen.
Wenn du für die weitere Hilfe noch Informationen brauchst, frag mich jetzt danach.
8. Häufig gestellte Fragen
Ist die Einrichtung von DKIM und DMARC wirklich zwingend nötig?
Technisch versendet WordPress auch ohne sie E-Mails, aber seit 2024 verlangen Gmail und Yahoo DMARC für Massenversender, und ohne es werden viele E-Mails abgelehnt oder direkt als Spam eingestuft.
Löst Cloudflare allein das Problem?
Nein. Cloudflare ist nur der Ort, an dem DNS-Einträge veröffentlicht werden. Erzeugt Ihr Versanddienst (SMTP-Plugin oder Standard-PHP-Mail) selbst kein DKIM, gibt es noch nichts, das Sie in Cloudflare eintragen könnten.
Wie lange dauert es, bis DNS-Einträge aktiv werden?
Meist zwischen 5 Minuten und 2 Stunden, laut DNS-Standard kann es gelegentlich aber auch 24–48 Stunden dauern. Prüfen Sie nach etwa einer halben Stunde mit MXToolbox.
Was tun, wenn meine Domain auf einem Shared-Hosting-Paket liegt und ich kein Cloudflare nutze?
Fügen Sie dieselben drei Einträge (SPF, DKIM, DMARC) über den DNS Zone Editor Ihres Hosting-Panels hinzu (cPanel, DirectAdmin usw.) — die Logik ist identisch zu Cloudflare, nur die Oberfläche unterscheidet sich.
Warum sagt WordPress, die E-Mail wurde gesendet, obwohl der Bericht sagt, sie sei nie angekommen?
Weil wp_mail() nur bestätigt, dass die Nachricht an den Server übergeben wurde, nicht dass der Empfänger sie erhalten hat. Dazwischen können die Mail-Warteschlange des Hosters oder der Spamfilter des Empfängers die Nachricht noch stoppen — genau hier wird korrektes SPF und DKIM entscheidend.
Diese Anleitung basiert auf der tatsächlichen Bewertungslogik und der E-Mail-Vorlage des Plugins Email Tester Service (Teil von Easy Form Builder).
